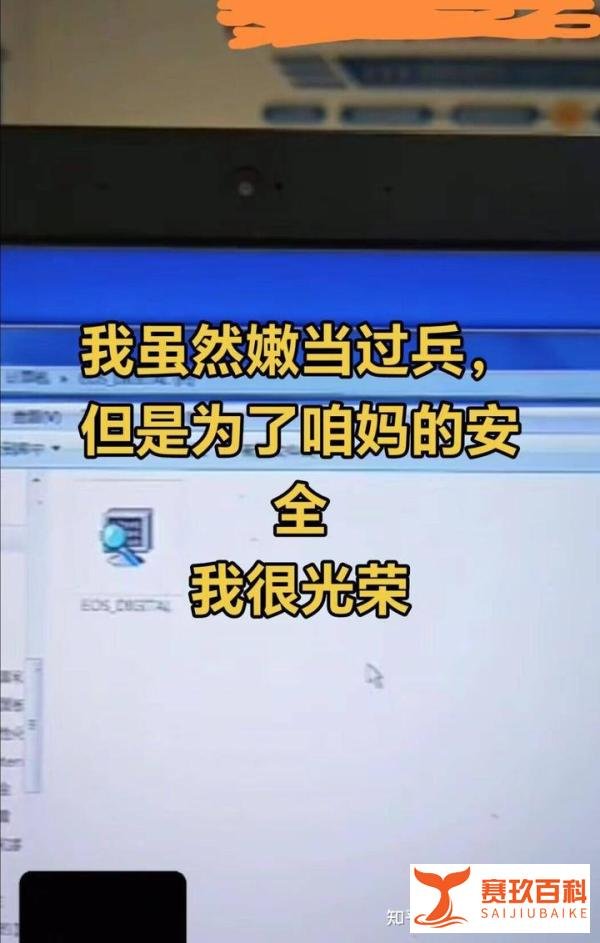
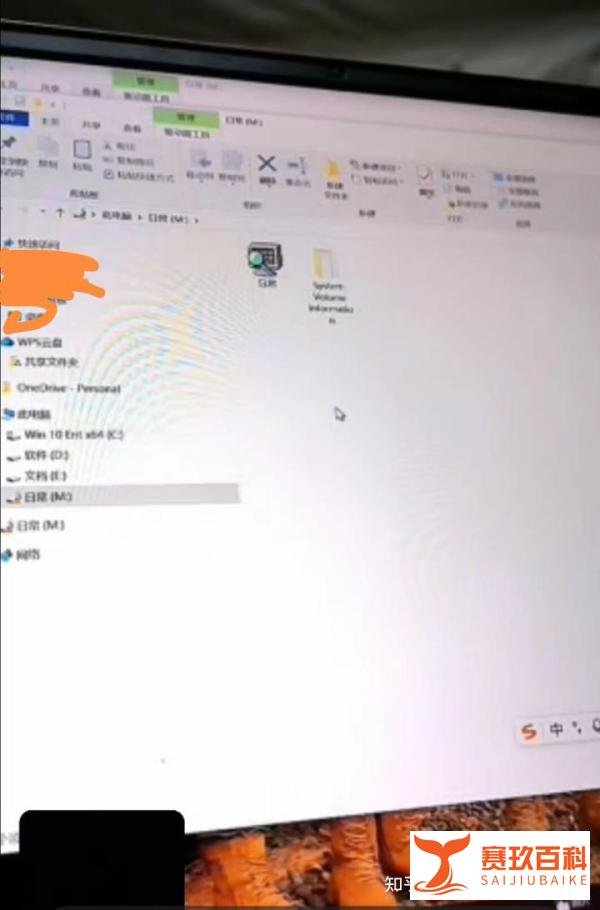
针对U盘感染kaspersky/USB DRIVE病毒(显示小电脑标志且反复感染)的解决方案如下:
传播途径
主要通过第三方单位(如视频设计公司)的U盘、光盘或拷贝行为传播,常见于内网环境。
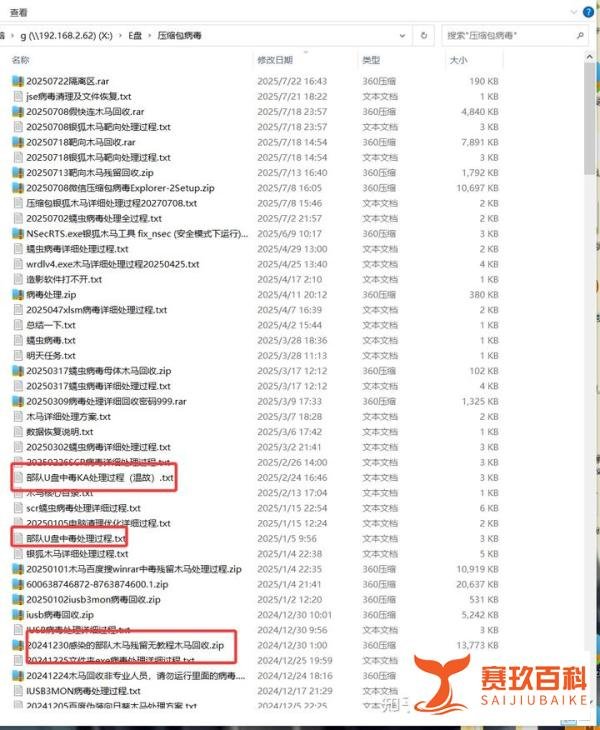
病毒会伪装成U盘内的“小电脑”图标文件(如USB Driver.exe),诱导用户点击。
核心危害
感染主机:点击图标后,病毒会立即入侵电脑,修改系统文件或注册表实现自启动。
交叉传播:任何插入该电脑的U盘均会被感染,形成“一台中毒,全网瘫痪”的连锁反应。
隐蔽后门:部分变种会植入境外后门程序,即使格式化U盘或重启电脑仍可能残留,联网后泄露文件信息与IP地址。
立即断网
拔掉网线或关闭Wi-Fi,防止病毒上传数据或接收远程指令。
关键原因:该病毒可能包含数据窃取模块,联网会触发敏感信息泄露。
停止使用杀毒软件扫描
传统杀毒软件可能无法彻底清除病毒,甚至因扫描日志上传暴露系统信息。
例外情况:若已确认杀毒软件为专业级(如企业版卡巴斯基),可尝试离线扫描,但需谨慎操作。
物理隔离感染设备
将中毒U盘与其他存储设备分开存放,避免接触未感染电脑。
暂时停止使用内网中的其他U盘,防止交叉感染。
步骤1:在未联网电脑上,通过资源管理器显示隐藏文件(工具→文件夹选项→查看→勾选“显示隐藏文件”)。
步骤2:删除U盘内所有可疑文件,尤其是带“exe”后缀或伪装成系统文件的图标。
步骤3:检查U盘根目录及各文件夹,确认无残留的“autorun.inf”或“.lnk”快捷方式病毒。
修复系统注册表(仅限专业人员)
若电脑已中毒,需通过注册表编辑器(regedit)删除病毒启动项:
路径:HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun
删除所有可疑的.exe或.dll键值(如USB Driver相关项)。
风险提示:误操作可能导致系统崩溃,建议备份注册表或寻求专业帮助。
使用专业工具辅助清理
工具推荐:
Autoruns(微软官方工具):检测并删除顽固自启动项。
Process Explorer:分析进程树,定位隐藏的病毒模块。
操作要点:在断网环境下运行工具,避免病毒干扰分析结果。
内网管理强化
禁止使用个人U盘接入内网,统一采用加密存储设备。
部署终端安全管理系统(如EDR),实时监控异常文件操作。
用户行为规范
禁止点击U盘内不明图标,尤其是伪装成文件夹或系统文件的程序。
定期培训员工识别钓鱼文件(如双扩展名文件“图片.jpg.exe”)。
数据备份与恢复
对重要数据实施“3-2-1备份策略”:3份副本、2种介质、1份异地存储。
感染后若需恢复文件,使用只读模式连接U盘,避免写入操作覆盖数据。
立即更换电脑所有密码(包括系统、邮箱、内网账号)。
联系网络安全团队进行深度溯源分析,确认是否发生数据泄露。
必要时重装系统,并使用专业工具清理BIOS或固件层病毒(罕见但高危)。
总结:该病毒需以“断网+手工清理+注册表修复”为核心策略,避免依赖传统杀毒软件。内网环境建议建立白名单机制,仅允许授权设备接入,从源头阻断传播链。